


Tin hoạt động
DevSecOps - Bảo mật ứng dụng ngay từ những bước đầu tiên!
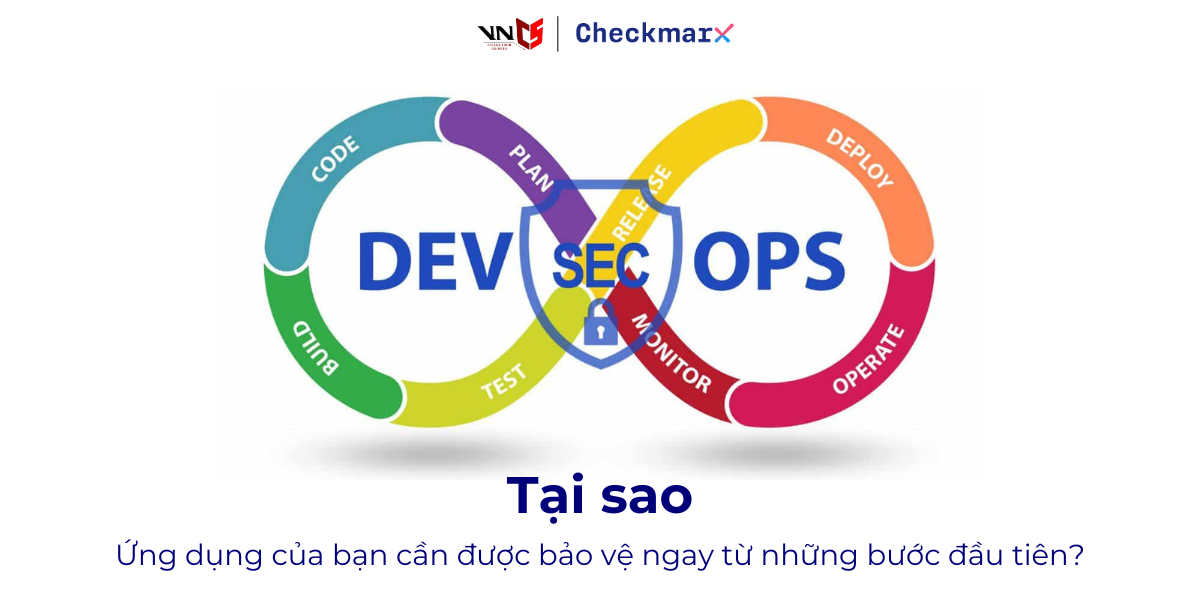
DevSecOps hiện nay được xem là phương pháp bảo mật ứng dụng hiệu quả nhất trong suốt vòng đời phát triển của sản phẩm (SDLC). Vậy DevSecOps là gì? Tầm quan trọng của DevSecOps và những lợi ích mà phương pháp này mang lại đối với bảo mật ứng dụng? Hãy cùng VNCS tìm hiểu qua bài viết dưới đây.
1. DevSecOps là gì?
DevSecOps (Development - Phát triển, Security - Bảo mật và Operations - Vận hành) là phương pháp tích hợp DevOps với quy trình kiểm thử bảo mật ở mọi giai đoạn của quá trình phát triển phần mềm.
Phương pháp này nhằm mục đích tự động hóa, giám sát và áp dụng các biện pháp bảo mật ở tất cả các giai đoạn của quá trình phát triển phần mềm, từ lúc lên kế hoạch, phát triển, xây dựng, thử nghiệm, phát hành, phân phối, đến bước triển khai, giám sát phần mềm.
So với giải pháp DevOps truyền thống chỉ tích hợp phát triển phần mềm và vận hành để tạo ra ứng dụng không có lỗi thì DevSecOps mang đến sự chuyển đổi văn hóa, khiến cho việc bảo mật trở thành trách nhiệm chung đối với tất cả các cá nhân xây dựng phần mềm, thêm một bước nữa để đảm bảo các ứng dụng đó được an toàn.
2. 05 lợi ích của DevSecOps đối với công tác bảo mật ứng dụng
Phát hiện sớm lỗ hổng phần mềm
DevSecOps giúp tập trung vào việc kiểm soát bảo mật trên toàn bộ quy trình phát triển. Đội ngũ bảo mật sẽ tiến hành kiểm tra ở từng giai đoạn thay vì phải chờ cho đến khi hoàn thiện phần mềm. Các lỗ hổng bảo mật được phát hiện ngay từ sớm sẽ giúp việc khắc phục lỗi nhanh chóng, dễ dàng và tiết kiệm chi phí. Từ đó, các ứng dụng được tạo ra sẽ hoàn thiện hơn với tính bảo mật cao và giảm thiểu việc gián đoạn trải nghiệm người dùng.
Bảo mật chủ động hơn
Thông qua việc hỗ trợ nhóm phát triển phần mềm xác định rủi ro bảo mật từ sớm trong SDLC, DevSecOps giúp bảo mật một cách chủ động hơn thay vì đến khâu sản xuất mới bắt đầu thực hiện dò quét lỗ hổng. Bởi thời điểm đó, các hacker có thể đã khai thác các lỗ hổng và đủ thời gian để lên kế hoạch tấn công, chiếm quyền kiểm soát ứng dụng.
Cách tiếp cận bảo mật này, còn được gọi là “shift-left” (nghĩa là dịch chuyển bảo mật sang “trái” của SDLC, theo nghĩa SDLC là một quá trình tuyến tính đi từ “trái” sang “phải”), có thể giúp giảm thiểu đáng kể các cuộc tấn công.
Rút ngắn thời gian tiếp cận thị trường
Nhờ có DevSecOps, quá trình kiểm thử bảo mật sẽ được tích hợp vào SDLC và được thực hiện một cách tự động hóa trước khi đưa vào sản xuất và vận hành, từ đó, có thể giảm bớt lỗi do yếu tố con người gây ra. Điều này cũng giúp khâu đánh giá bảo mật không bị tắc nghẽn trong quy trình phát triển, giúp tiết kiệm đáng kể thời gian và nguồn lực.
Đảm bảo khả năng tuân thủ quy định
Đội ngũ phát triển phần mềm sử dụng DevSecOps để tuân thủ các yêu cầu theo quy định bằng cách áp dụng nhiều phương pháp và công nghệ bảo mật chuyên nghiệp để xác định các yêu cầu bảo mật và bảo vệ dữ liệu trong hệ thống.
Làm việc hiệu quả hơn
DevSecOps giúp các nhóm phát triển và nhóm bảo mật ứng dụng liên kết chặt chẽ với nhau trong quá trình phát triển. Thay vì tách biệt nhau để làm việc, gây cản trở, chia rẽ thì DevSecOps trao quyền cho các nhóm để làm việc với nhau, thống nhất quan điểm và làm việc nhóm hiệu quả hơn.
3. Các công cụ DevSecOps
Một bộ công cụ hỗ trợ quy trình DevSecOps tiêu chuẩn cần đáp ứng được các khả năng sau:
- Kiểm thử bảo mật tự động trên tất cả các giai đoạn của SDLC, bao gồm cả Kiểm thử bảo mật tĩnh (SAST) và Kiểm thử bảo mật động (DAST);
- Khả năng giám sát bảo mật, có thể thu thập các dữ liệu như authentication events và network requests.
- Khả năng phân tích bảo mật, đánh giá dữ liệu giám sát để phát hiện hành vi bất thường (ví dụ: đăng nhập thất bại nhiều lần liên tiếp - thường là dấu hiệu của tấn công brute-force).
- Khả năng điều phối bảo mật, giúp quản lý ứng phó với các sự cố bảo mật và ủy thác nhiệm vụ cho các bên liên quan.
Khi được tích hợp với các công cụ DevOps tiêu chuẩn, như phần mềm quản lý mã nguồn và quy trình CI/CD, các công cụ DevSecOps sẽ giúp đội ngũ phát triển phần mềm rà quét và khắc phục sự cố ở mọi giai đoạn phát triển của SDLC.
4. Các phương pháp DevSecOps hiệu quả nhất
Tích hợp các công cụ bảo mật tự động
Các đội ngũ DevSecOps có thể sẽ cần sửa đổi nhiều lần trong một ngày. Để có thể sửa đổi, họ cần phải tích hợp các công cụ quét bảo mật vào quy trình CI/CD. Điều này sẽ ngăn quy trình đánh giá bảo mật làm chậm quá trình phát triển.
Kiểm thử bảo mật dịch sang trái
Kiểm thử bảo mật dịch sang trái là quá trình kiểm tra lỗ hổng trong những giai đoạn đầu của quá trình phát triển phần mềm. Thực hiện theo quy trình này, các đội ngũ phần mềm sẽ có thể phát hiện sự cố bảo mật khi xây dựng ứng dụng.
Kiểm thử bảo mật dịch sang phải
Kiểm thử bảo mật dịch sang phải thể hiện tầm quan trọng của việc tập trung bảo mật sau khi triển khai ứng dụng. Nguyên nhân là bởi một số lỗ hổng có thể thoát khỏi quy trình kiểm tra bảo mật trước đó và chỉ xuất hiện khi khách hàng sử dụng phần mềm.
Nâng cao nhận thức bảo mật
Nhận thức về các vấn đề bảo mật đã trở thành yếu tố quan trọng trong quá trình phát triển phần mềm. Không chỉ các thành viên trong đội ngũ Dev, Sec, Ops mà tất cả các bộ phận đều có vai trò quan trọng trong việc ngăn chặn và khắc phục các vấn đề về bảo mật.
5. Checkmarx có thể triển khai DevSecOps bằng cách nào?
Checkmarx hỗ trợ triển khai DevSecOps bằng cách cung cấp một bộ giải pháp nhằm đáp ứng nhu cầu bảo mật ứng dụng ở tất cả các giai đoạn của SDLC. Với các giải pháp Checkmarx SAST, DAST, SCA, Checkmarx cung cấp chức năng cốt lõi giúp để giúp đội ngũ phát triển phần mềm của các tổ chức, doanh nghiệp có thể tự động hóa bảo mật, tuân thủ và bảo vệ dữ liệu ứng dụng. Bên cạnh đó, Checkmarx tích hợp liền mạch với các nền tảng CI/CD, giúp chia sẻ thông tin chi tiết về các vấn đề bảo mật với các nhà phát triển, nhóm vận hành và các bên liên quan khác.
VNCS - Đơn vị phân phối các giải pháp của Checkmarx tại Việt Nam. Hãy liên hệ với chúng tôi để nhận những tư vấn bảo mật toàn diện và hiệu quả nhất!
Nguồn: Checkmarx | Glossary: What is DevSecOps? - Everything You Need to Know
Xem thêm:
Checkmarx - Giải pháp Kiểm thử bảo mật mã nguồn
Checkmarx được vinh danh vị trí 'Top Leader' trong lĩnh vực SAST
