


Tin hoạt động
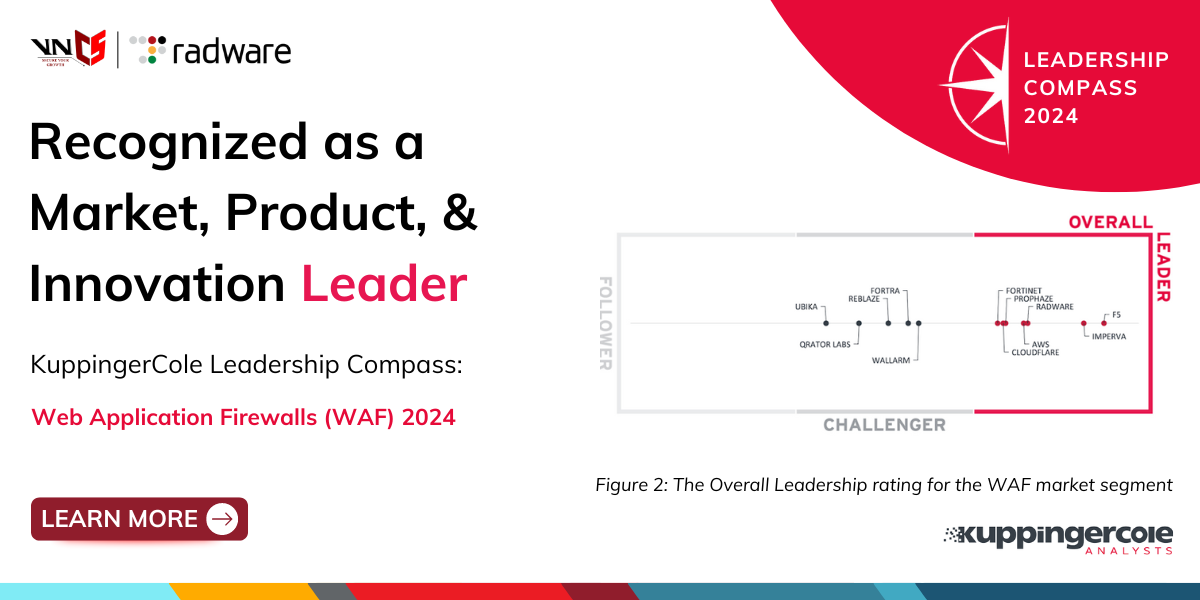
Radware dẫn đầu toàn diện trên bảng xếp hạng KuppingerCole năm 2024 về lĩnh vực Web Application Firewalls.
Radware (NASDAQ: RDWR), là công ty dẫn đầu toàn cầu về các giải pháp phân phối ứng dụng và an ninh mạng cho các trung tâm dữ liệu vật lý, đám mây và phần mềm. Danh mục giải pháp từng đoạt giải thưởng của Radware đảm bảo trải nghiệm số bằng cách cung cấp khả năng bảo vệ cơ sở hạ tầng, ứng dụng và doanh nghiệp CNTT doanh nghiệp cũng như tính sẵn sàng dịch vụ cho các doanh nghiệp trên toàn cầu.
Các giải pháp của Radware trao quyền cho hơn 12.500 khách hàng doanh nghiệp và nhà mạng trên toàn thế giới nhằm thích ứng nhanh chóng, đáp ứng các thách thức của thị trường, duy trì hoạt động kinh doanh liên tục và đạt năng suất tối đa giảm chi phí.
Giải pháp tường lửa ứng dụng web (WAF) cung cấp đầy đủ các dịch vụ bảo vệ. Dựa trên công nghệ hàng đầu trong ngành của Radware, giải pháp cung cấp cho các tổ chức phạm vi bảo mật rộng nhất, phát hiện chính xác nhất và thời gian ngắn nhất để bảo vệ khỏi các cuộc tấn công năng động và phát triển nhất hiện nay và giúp các tổ chức đảm bảo SLA của các trung tâm dữ liệu và ứng dụng của họ.
Trong nhiều năm liên tiếp, Radware luôn nằm trong top đầu thế giới về thị trường "Web Application Firewalls" (WAF). Mới đây, theo báo cáo từ KuppingerCole năm 2024, giải pháp WAF của Radware tiếp tục dẫn đầu bảng xếp hạng một cách toàn diện trên cả 03 tiêu chí đánh giá: Product (Chất lượng sản phẩm), Innovation (Sự đổi mới) và Market (Sự hiện diện trên thị trường). Đây cũng chính là minh chứng cho sự cam kết của VNCS trong việc cung cấp một bộ giải pháp đáng tin cậy, hiệu năng mạnh mẽ và được công nhận trên toàn thế giới.
Giải pháp WAF có những tính năng gì nổi bật?
1. Chống lại hầu hết các cuộc tấn công phổ biến
Nhiều ứng dụng dễ dàng là đối tượng bị tấn công do những nhà phát triển thường không sử dụng đầy đủ các đoạn mã bảo mật. Và Radware Appwall được thiết kế để chống lại các kiểu tấn công được nhận diện như là những mối đe dọa nghiêm trọng, như: Tấn công XSS, chèn lệnh SQL, chèn lệnh HĐH, tấn công site reconnaissance, session hijacking ...
2. Sử dụng cơ chế máy học (Machine Learning)
Giải pháp WAF của Radware sử dụng công nghệ Machine Learning được thiết kế để đảm bảo an toàn ứng dụng web một cách tự động nhất có thể, hạn chế tương tác người dùng. Appwall học các hành vi của người dùng hợp lệ, phân tích kiến trúc các ứng dụng web và tìm ra các mối đe dọa tiềm ẩn trong đó. Sau đó, tạo ra các quy tắc bảo vệ, thiết lập chính sách chặn và loại bỏ sự cần thiết của việc can thiệp từ phía con người, tiết kiệm nguồn lực lao động.
Khi ứng dụng website có sự thay đổi (nâng cấp, bổ sung tính năng), giải pháp tự động đối chiếu và tái cấu trúc chỉ mục của website, dò quét những lỗ hổng bảo mật trên những thay đổi mới và tự động sinh ra những chính sách bảo vệ ứng dụng website mới. Toàn bộ quá trình này được thực hiện tự động mà không cần sự can thiệp của người quản trị.
3. Bảo vệ chống lại botnet
Hỗ trợ công nghệ IP-agnostic, nhằm theo dõi và phát hiện các dấu hiện nhận dạng (System font, Local IP, Độ phân giải màn hình, hệ điều hành, plugin trên trình duyệt) trên các thiết bị nhằm xâu chuỗi các hoạt động vi phạm trên các phiên khác nhau. Giúp xây dựng hồ sơ thông tin nhằm phân biệt attacker nhanh nhất giữa các người dùng hợp lệ.
4. Bảo vệ API
Bằng cách kết hợp các mô hình bảo mật positive và negative, Radware bảo vệ các API từ các các cuộc tấn công đã biết cũng như tấn công zero-day như một phần của giải pháp bảo mật ứng dụng web linh hoạt và có thể mở rộng và được khuyến nghị bởi NSS Labs và ICSA Labs trên cơ sở (on-premise), đám mây, ảo hóa, độc lập hoặc tích hợp và triển khai inline và out-of-path.
- Positive Security Model xác định các hành động được phép trong khi chặn tất cả các nỗ lực truy cập vào các endpoint / đường dẫn API không được liệt kê. Danh mục API và schema là những ví dụ về một mô hình bảo mật tích cực. Giá trị của cách tiếp cận như vậy là một chính sách bảo mật chặt chẽ hơn, hiệu quả hơn. Lợi ích của việc sử dụng OpenAPI để bảo mật là khả năng xác định một mô hình bảo mật tích cực ngay lập tức, mà không cần bất kỳ quá trình học nào để bảo mật hiệu quả các API.
- Negative Security Model xác định các hành động bị cấm dựa trên dấu hiệu và quy tắc của các kiểu tấn công đã biết, trong khi cho phép các lệnh gọi API không khớp với mô hình phủ định. Giá trị của cách tiếp cận như vậy không phụ thuộc vào cấu trúc API và bảo vệ chống lại các lỗ hổng và điểm yếu của web và API đã biết.
5. Quản trị và giám sát tập trung Cyber Controller
Với hệ thống nhiều thiết bị và thành phần, một thành phần giúp người vận hành quản trị và giám sát tập trung hệ thống là thiết yếu và cần thiết. Cyber Controller giúp quản trị, giám sát và điều khiển các thiết bị, giải pháp và dịch vụ của Radware.
Cyber Controller cung cấp:
- Khả năng điều khiển và giám sát theo người dùng khác nhau
- Khả năng quản trị hệ thống
- Giám sát và quản trị nhiều thiết bị
- Báo cáo và phân tích bảo mật
VNCS vinh dự là đơn vị phân phối chính thức các sản phẩm bảo mật của Radware tại Việt Nam. Hãy liên hệ với chúng tôi để tìm hiểu chi tiết về giải pháp và nhận những tư vấn bảo mật toàn diện và hiệu quả.
Xem thêm:
Tại sao các tổ chức, doanh nghiệp cần có giải pháp bảo vệ dữ liệu?
Điểm danh top 10 hãng bảo mật hàng đầu thế giới do VNCS phân phối
